Modernizace přístupového systému v budově: checklist pro facility manažery
Přehrát audio verzi
Modernizace přístupového systému v budově: checklist pro facility manažery
00:00
00:00
1x
- 0.25x
- 0.5x
- 0.75x
- 1x
- 1.25x
- 1.5x
- 2x
V budovách se střídají nájemci, kancelářská pracoviště se sdílejí a od systémů se čeká, že budou spolupracovat. Staré přístupové systémy byly navrženy pro jiný provoz, na pevná místa, směny, jedna karta na člověka. Modernizace není jen technická výměna čteček.
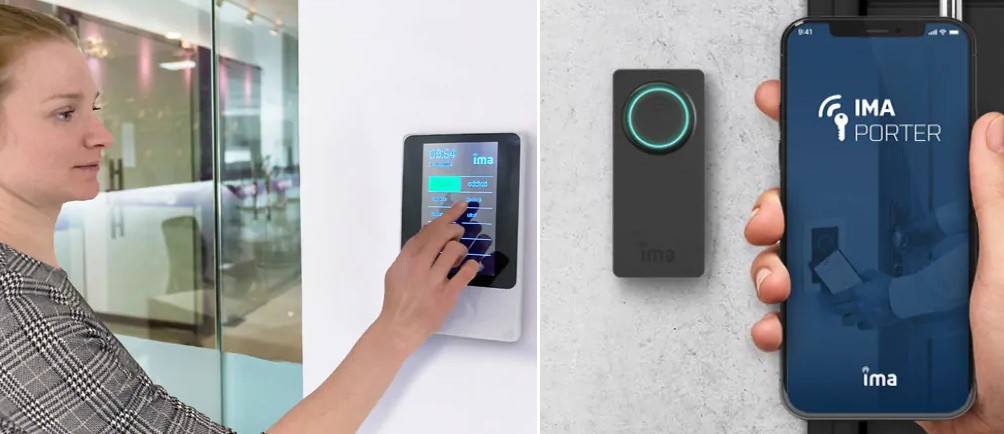
Modernizace přístupového systému v budově, zdroj IMA
Přístupový systém dnes neřeší jen to, kdo projde dveřmi. Rozhoduje o komfortu uživatelů, o bezpečnosti budovy a stále častěji i o tom, jaká data má facility manažer k dispozici. Pokud se chystáte na jeho výměnu nebo rozšíření, přinášíme přehled, na co myslet ve všech fázích projektu.
V mnoha budovách běží přístupové systémy, které byly navrženy pro jiný způsob práce. Pevná místa, jedna směna, jedna karta na člověka. Dnes se střídají nájemci, kancelářská pracoviště se sdílejí a od systémů se čeká, že budou spolupracovat s dalšími technologiemi v budově. Modernizace proto není jen technická výměna čteček, ale rozhodnutí, které ovlivní provoz na dalších deset let.
Proč starší systémy přestávají stačit
Starší přístupové systémy obvykle fungují spolehlivě, ale jsou uzavřené. Každá změna znamená zásah technika a data zůstávají v systému, ke kterému má přístup jen správce. To dnes naráží na několik změn najednou.
- Hybridní práce. Obsazenost kanceláří kolísá podle dnů v týdnu. Pevné přidělení míst a skříněk ztrácí smysl a správa oprávnění musí být pružnější.
- Sdílené prostory a střídání nájemců. V multi-tenant budovách se oprávnění mění často. Ruční správa karet a klíčů je pomalá a náchylná k chybám.
- Integrace. Od přístupového systému se čeká, že bude komunikovat s CAFM, BMS, rezervačními systémy nebo docházkou. Uzavřené řešení to často neumí nebo jen za vysokou cenu.
- Bezpečnost a evidence. Roste tlak na to, aby bylo zpětně dohledatelné, kdo a kdy do které zóny vstoupil, a aby šlo oprávnění okamžitě odebrat.
- Legislativa a kybernetická bezpečnost. Nový zákon o kybernetické bezpečnosti, kterým Česko zavádí směrnici NIS2, výrazně rozšířil okruh povinných organizací. Řízení přístupu do serveroven, rozvoden a technologických prostor se tak stává předmětem auditů, ne jen interní věcí provozu.
- Zranitelné karty. Starší karty typu 125 kHz nebo MIFARE Classic lze levným zařízením zkopírovat během několika sekund. Systém postavený na nich dnes nesplní ani základní bezpečnostní nároky.
- ESG a certifikace budov. Data o skutečném využití budovy jsou podkladem pro ESG reporting i pro certifikace provozu budov, například BREEAM In-Use.
Přístupová data jako zdroj informací o budově
Každý průchod dveřmi nebo otevření skříňky je záznam o tom, jak lidé budovu skutečně používají. Moderní systém z těchto záznamů dokáže vytvořit podklad pro provozní rozhodnutí, ne jen bezpečnostní log.
- Využití prostor. Které patro nebo zóna je přetížená a které stojí většinu týdne prázdné. To pomáhá při plánování ploch, úklidu i rozhodování o pronájmu.
- Řízení energií. Pokud víte, kdy je zóna prázdná, můžete na ni navázat vytápění, větrání nebo osvětlení přes BMS.
- Plánování údržby a úklidu. Úklid a servis lze řídit podle skutečného provozu, ne podle pevného rozpisu.
- Skříňky a úložné prostory. Data o obsazenosti ukážou, kolik skříněk budova opravdu potřebuje a zda je lepší je přidělovat pevně, nebo sdílet.
Podmínkou je, aby data byla dostupná v rozumném formátu a aby jejich zpracování odpovídalo GDPR i zákoníku práce, který sledování zaměstnanců omezuje. Pro provozní účely obvykle stačí agregovaná data o obsazenosti, bez vazby na konkrétní osoby.
Je také fér počítat s limity. Pokud se čte jen při vstupu, systém neví, kdy lidé odcházejí, a při průchodu ve skupině zaznamená jen jednoho z nich. Přístupová data proto dávají spíš trend než přesný počet osob. Pro přesnější obraz je vhodné je kombinovat s daty z rezervací pracovišť nebo senzorů obsazenosti.
Z pohledu facility manažera je zásadní ještě jedna otázka: komu data patří. Ve smlouvě s dodavatelem by mělo být jasně uvedeno, že data i konfigurace systému patří provozovateli budovy a že je lze kdykoli exportovat ve strojově čitelném formátu, například při změně dodavatele.
Checklist: modernizace přístupového systému krok za krokem
1. Analýza současného stavu
- ☐ Zmapujte všechny vstupní body: dveře, turnikety, vjezdy, výtahy, skříňky, technické místnosti. Zvlášť označte dveře na únikových cestách.
- ☐ Zjistěte stáří a stav čteček, zámků, kabeláže a řídicích jednotek. Co lze ponechat a co je nutné vyměnit?
- ☐ Sepište, jaké identifikační prostředky se dnes používají (karty, čipy, mobilní klíče, PIN) a kolik jich je v oběhu. Ověřte, zda nejde o starší typy karet, které lze snadno zkopírovat.
- ☐ Ověřte, kdo dnes systém spravuje, kolik času zabere správa oprávnění a kde vznikají nejčastější problémy.
- ☐ Zjistěte, s jakými systémy je přístupový systém dnes propojen (PZTS, EPS, kamerový systém, docházka, výtahy, CAFM, BMS).
- ☐ Ujasněte si vlastnictví a odpovědnosti: kdo systém vlastní, platí a spravuje (pronajímatel, nájemce, správcovská firma).
- ☐ Spočítejte, kolik karet ročně vydáváte, kolik se jich ztratí nebo nevrátí a kolik stojí jejich náhrada včetně času recepce. Toto číslo bývá překvapivě vysoké a je dobrým argumentem pro rozpočet.
- ☐ Zmapujte mechanické klíče a generální klíčový systém: kolik klíčů je v oběhu, kdo je má a kolik by stála výměna vložek při ztrátě generálního klíče.
- ☐ Projděte smlouvy: kdy končí servisní smlouva a licence stávajícího systému a jaké jsou výpovědní lhůty. Načasování projektu jim přizpůsobte.
- ☐ Ověřte, zda vaše organizace nebo nájemci spadají pod nový zákon o kybernetické bezpečnosti (NIS2) a jaké požadavky z toho plynou pro fyzický přístup.
2. Požadavky a zadání
- ☐ Definujte bezpečnostní zóny a úrovně přístupu pro jednotlivé skupiny uživatelů (zaměstnanci, nájemci, návštěvy, dodavatelé, úklid, servis).
- ☐ Rozhodněte, jaké identifikační prostředky budete podporovat. U mobilního přístupu počítejte s alternativou pro ty, kdo telefon používat nemohou nebo nechtějí.
- ☐ Určete, jak budou návštěvy a dodavatelé získávat dočasný přístup (recepce, QR kód, časově omezené oprávnění).
- ☐ Ujasněte si, jaká data chcete ze systému získávat a do kterých dalších systémů je posílat.
- ☐ S projektantem požárně bezpečnostního řešení (PBŘ) projděte chování systému při požárním poplachu a požadavky na dveře na únikových cestách.
- ☐ Nechte posoudit zpracování osobních údajů z hlediska GDPR a zákoníku práce (rozsah dat, doba uchování, kdo vidí logy).
- ☐ Zapojte budoucí uživatele: IT, bezpečnost, HR, recepci, nájemce.
- ☐ Rozhodněte, zda si nájemci budou spravovat oprávnění svých zaměstnanců sami (delegovaná správa), nebo vše půjde přes správce budovy. V multi-tenant budově delegovaná správa výrazně šetří čas recepce i facility managementu.
- ☐ Navažte nástup a odchod zaměstnanců na HR systém nebo adresářovou službu (např. Active Directory / Entra ID), aby se oprávnění zakládala a hlavně rušila automaticky.
- ☐ Stanovte, jak se má systém chovat při výpadku sítě nebo serveru: musí dveře dál fungovat offline s posledními platnými oprávněními a ukládat události?
- ☐ Pokročilé funkce nasazujte tam, kde mají smysl: vícefaktorové ověření (karta + PIN nebo biometrie) pro kritické zóny, anti-passback, pravidlo dvou osob.
- ☐ Myslete na bezbariérovost: výšku a umístění čteček, ovládání dveří pro osoby na vozíku, alternativu k biometrii.
- ☐ Zapište do zadání měřitelné cíle (např. zřízení přístupu do 15 minut, okamžité odebrání, požadovaná dostupnost systému), podle kterých projekt později vyhodnotíte.
3. Výběr řešení a dodavatele
- ☐ Ověřte otevřenost systému: má dokumentované a dostupné API (např. REST) pro napojení CAFM, BMS, HR a docházkových či rezervačních systémů? Podporuje běžné komunikační standardy a je použití API zahrnuto v ceně, nebo se platí zvlášť?
- ☐ Zjistěte, zda lze systém postupně rozšiřovat o další dveře, budovy nebo skříňky bez výměny celého řešení.
- ☐ Porovnejte provozní model: on-premise, nebo cloud, a kdo zajišťuje aktualizace a zabezpečení.
- ☐ S IT ověřte kybernetickou bezpečnost: oddělení sítě, šifrovaná komunikace, správa administrátorských účtů.
- ☐ Ptejte se na správu oprávnění: kdo a jak rychle přidá nebo odebere přístup, jde to vzdáleně?
- ☐ U bezdrátových zámků a čteček zjistěte reálnou výdrž baterií a to, jak systém hlásí jejich vybíjení.
- ☐ Vyžádejte si reference z podobného typu budovy a pokud možno je navštivte.
- ☐ Spočítejte celkové náklady na dobu životnosti, nejen pořizovací cenu: licence, servisní smlouva, baterie, náhradní karty, čas na správu.
- ☐ Ověřte dostupnost servisu, garantovanou dobu reakce a certifikované instalační partnery ve vašem regionu.
- ☐ Zeptejte se, kdo vlastní šifrovací klíče karet. Pokud je drží jen dodavatel, nemůžete objednávat karty jinde a jste na něm dlouhodobě závislí.
- ☐ Preferujte bezpečné technologie identifikace (např. MIFARE DESFire EV2/EV3) a šifrovanou komunikaci mezi čtečkou a řídicí jednotkou (např. OSDP Secure Channel místo nešifrovaného rozhraní Wiegand).
- ☐ Zjistěte, zda nový systém dokáže využít část stávající kabeláže, čteček nebo karet a zda umožní souběžný provoz se starým systémem po dobu přechodu.
- ☐ Ověřte, jak dlouho dodavatel garantuje náhradní díly a podporu softwaru. U systému na deset a více let to není detail.
- ☐ Porovnejte licenční model: platí se za dveře, za uživatele, nebo za moduly? Jak se změní cena, až budova nebo počet nájemců poroste?
- ☐ Domluvte si pilotní provoz na jednom patře nebo vstupu dřív, než podepíšete dodávku pro celou budovu.
- ☐ Ujistěte se, že smlouva řeší export dat a konfigurace při ukončení spolupráce (exit strategie).
4. Instalace a přechod
- ☐ Naplánujte přechod po etapách tak, aby budova mohla fungovat bez výpadku, a s předstihem informujte nájemce a uživatele.
- ☐ Připravte převod stávajících uživatelů a oprávnění, ideálně importem, ne ručním přepisováním.
- ☐ Otestujte nouzové scénáře: výpadek proudu, výpadek sítě, požární poplach.
- ☐ Zajistěte nouzový mechanický přístup do kritických prostor (rozvodny, serverovny, strojovny).
- ☐ Proškolte správce systému i recepci a připravte stručný návod pro uživatele.
- ☐ Převezměte dokumentaci skutečného provedení a nastavení systému.
- ☐ Stanovte, jak naložíte se starými kartami a klíči.
- ☐ Koordinujte instalaci se stavebními úpravami nájemců (fit-out) a zajistěte dočasný režim přístupu pro stavbu.
- ☐ S dodavatelem EPS a projektantem PBŘ proveďte koordinační funkční zkoušku požárně bezpečnostních zařízení a uschovejte si protokol.
- ☐ Nastavte role administrátorů (kdo smí co měnit) a změňte všechna výchozí hesla.
- ☐ Sjednejte si po spuštění období zvýšené podpory (hypercare), kdy dodavatel reaguje rychleji než v běžném servisním režimu.
5. Provoz a vyhodnocení
- ☐ Pravidelně revidujte oprávnění, hlavně u odcházejících zaměstnanců, nájemců a dodavatelů.
- ☐ Plánujte výměnu baterií v bezdrátových komponentách preventivně, ne až po hlášení poruchy.
- ☐ Zahrňte dveře na únikových cestách do pravidelných kontrol podle PBŘ.
- ☐ Nastavte reporty, které budete skutečně používat: obsazenost, využití skříněk, neobvyklé přístupy.
- ☐ Po několika měsících vyhodnoťte, zda systém splnil zadání, a upravte pravidla podle skutečného provozu.
- ☐ Udržujte firmware a software aktuální.
- ☐ Sledujte několik provozních ukazatelů: dobu zřízení a odebrání přístupu, počet ztracených karet, poruchovost a dostupnost systému.
- ☐ Jednou ročně proveďte audit oprávnění a administrátorských účtů, ideálně společně s IT a bezpečností.
- ☐ Pravidelně přezkoumejte servisní smlouvu a SLA podle skutečných zkušeností z provozu.
Nejčastější chyby při modernizaci
- Výběr podle pořizovací ceny. Levnější systém se může prodražit na správě, licencích nebo nemožnosti rozšíření.
- Uzavřené řešení. Systém bez otevřeného rozhraní vás váže na jednoho dodavatele a znemožní pozdější integraci.
- Pozdě zapojený požární specialista. Pokud se chování dveří při poplachu řeší až na konci, často to znamená přepracování a zdržení kolaudace či předání.
- Zapomenuté skříňky, výdejové automaty a vedlejší prostory. Projekt řeší hlavní vstupy, ale skříňky, sklady a technické místnosti zůstávají na klíčích.
- Podceněná správa oprávnění. Bez jasných pravidel, kdo oprávnění přiděluje a odebírá, se systém rychle zanese neaktuálními přístupy.
- Data bez využití. Systém data sbírá, ale nikdo je nevyhodnocuje. Už v zadání je dobré určit, kdo bude reporty číst a k čemu.
- Závislost na dodavateli karet. Karty s proprietárním šifrováním lze objednat jen u jednoho dodavatele, který pak určuje cenu i dostupnost.
- Chybějící exit strategie. Smlouva neřeší, jak se k datům a konfiguraci dostanete při změně dodavatele.
- Přechod „přes noc“. Jednorázový přechod bez pilotu a bez souběhu se starým systémem končí frontami na recepci a stížnostmi nájemců.
Z praxe: jak k modernizaci přistupuje imaPORTER K6
Nová generace přístupového systému imaPORTER K6 od české společnosti IMA navazuje na osvědčený systém imaPORTER Pro a je určená pro firmy, průmyslové areály a větší budovy. Při jejím vývoji jsme vycházeli z požadavků, které facility manažeři při modernizaci řeší nejčastěji:
- Postupná modernizace. Přechod lze rozdělit do etap a rozšiřovat systém o další dveře, budovy nebo moduly bez výměny celého řešení; podporovány jsou i starší generace hardwaru.
- Jeden identifikátor pro budovu i skříňky. Stejnou kartou, čipem nebo telefonem uživatel projde dveřmi i otevře chytrou skříňku imaLOCKER. Oprávnění se spravují na jednom místě v platformě imaCORE.
- Volba identifikace podle zóny. Karty, čipy, mobilní telefon (NFC/Bluetooth) a na přání biometrie; pro kritické zóny vícefaktorové ověření.
- Provoz i při výpadku internetu. Systém je navržený pro výpadek sítě; chování v krizových situacích se definuje už v analýze s provozovatelem.
- Integrace do ekosystému budovy. Otevřené API pro napojení na CAFM, BMS, HR a docházkové systémy, kamery, výtahy, recepci a další technologie budovy.
- Bezpečnost s certifikací NBÚ. Vhodné i pro objekty s nejvyššími nároky na bezpečnost.
- Vývoj, výroba a servis v Česku. Krátké reakční doby, lokální podpora a dlouhodobá dostupnost náhradních dílů.
Závěr
Modernizace přístupového systému je příležitost, jak z nutné investice udělat nástroj pro lepší správu budovy. Klíčové je začít analýzou skutečného provozu, myslet na integraci s dalšími systémy a vybírat řešení, které půjde rozvíjet spolu s budovou. Pak přístupový systém nebude jen hlídat dveře, ale pomůže facility manažerovi rozhodovat na základě dat. Vybíráte systém na deset a více let, proto se vyplatí sledovat nejen funkce, ale i to, kdo bude vlastnit data a šifrovací klíče, jak snadno půjde systém rozšiřovat a kolik času bude stát jeho každodenní správa.
O autorovi
Josef Purnoch, Head of Sales ze společnosti IMA, která vyvíjí systémy pro řízení přístupu (imaPORTER), chytré skříňky (imaLOCKER) a RFID identifikaci pro firmy, průmysl, školy a další typy budov. www.ima.cz josef.purnoch@ima.cz
Máme řešení pro kontrolu vstupu a pohybu osob, automatizaci výdejů a plateb, Smart Cities a IoT, WITTE - digital řešení. Aktuálně např. i chytré skříňky jako tichý pomocník škol pro ukládání mobilů.