Cyber Resilience Act srozumitelně: e-book Frank Bold
Pod nařízení spadá prakticky každý produkt, který se digitálně připojí k jinému zařízení nebo síti.
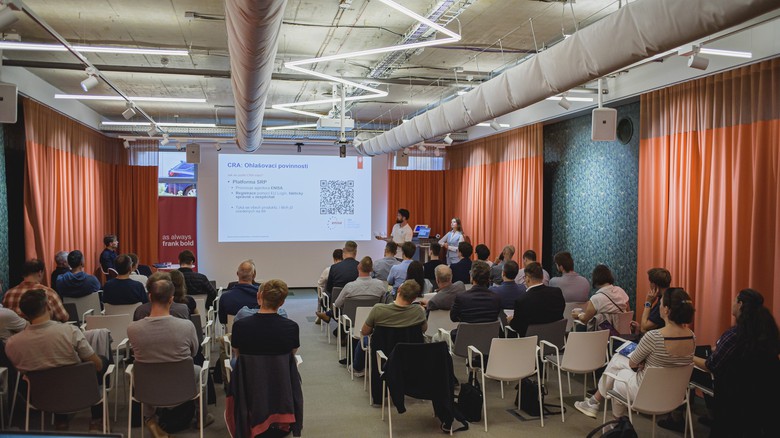
Představení ebook Frank Bold k Cyber Resilience Act
Už nyní totiž musí firmy plnit některé dílčí povinnosti CRA, který bude naplno účinný od 11. prosince 2027. Například povinnost hlásit aktivně zneužívané zranitelnosti a závažné bezpečnostní incidenty, platí už od 11. září 2026. Ebook jednoduše vysvětluje, co vše firmy v souvislosti s nařízením o kybernetické odolnosti čeká.
Pod nařízení spadá prakticky každý produkt, který se digitálně připojí k jinému zařízení nebo síti. Může jít například o zařízení pro železnice, ale třeba i běžné tiskárny, chytrou ledničku, firemní aplikace nebo firmware routeru. Mikropodniky a malé firmy mají některé podmínky mírnější, povinnostem se ale nevyhnou ani ony.
„Spousta firem si stále myslí, že se jich CRA netýká, protože nejsou žádný gigant z technologického průmyslu. Ve skutečnosti to platí pro kohokoli, kdo na trh EU dodává cokoli, co umí komunikovat po síti – a lhůty už běží,“ upozorňuje Kristína Šabová, právnička Frank Bold, která se dlouhodobě věnuje kybernetické bezpečnosti.
E-book je po registraci dostupný zdarma na webu Frank Bold.
Evropské nařízení o kybernetické odolnosti (Cyber Resiliance Act – CRA) doplňuje v evropském právu směrnici NIS2. Zatímco ta hlídá organizace, CRA se zaměřuje na samotný hardware a software po celou dobu jeho vzniku a užívání.

Expertní skupina Frank Bold sdružuje odborníky na právo, energetiku, korporátní agendu, nefinanční reporting, transparentnost veřejných procesů.